Cabinet de conseil en gestion des risques : transformer la cartographie en décisions utiles
Publié par : Élise Tournebize — Rédactrice spécialisée en business
Choisir un cabinet de conseil en gestion des risques ne revient pas à commander une matrice colorée ou un rapport de diagnostic. L’objectif est de disposer d’un partenaire capable de relier les risques aux objectifs de l’organisation, de mobiliser les métiers et de transformer les priorités en décisions, contrôles et plans d’action applicables.
Ce qu’un cabinet de conseil en gestion des risques peut sécuriser
Un cabinet spécialisé intervient lorsque les équipes recherchent une vision indépendante, une méthode structurée ou des compétences difficiles à réunir en interne. Sa mission couvre l’identification, l’évaluation, le traitement et le pilotage des risques susceptibles d’empêcher l’entreprise d’atteindre ses objectifs stratégiques, financiers, opérationnels ou réglementaires.
Le modèle officiel des trois lignes de maîtrise des risques — Découvrez la mise à jour officielle du modèle des trois lignes, qui clarifie les rôles et renforce les principes de gouvernance et de gestion des risques.
Le périmètre peut inclure les risques stratégiques, les défaillances de processus, la fraude, les risques financiers, la conformité réglementaire, la cybersécurité, les données, les fournisseurs, la chaîne d’approvisionnement et les risques réputationnels. L’accompagnement prend tout son sens avant une transformation numérique, une évolution réglementaire, une externalisation importante, une croissance rapide ou après un incident qui révèle des fragilités.
De la gestion des risques à la conformité : des rôles complémentaires
La gestion des risques anticipe les événements susceptibles d’affecter l’organisation et aide à arbitrer leur niveau d’acceptation. Le contrôle interne traduit cette démarche en contrôles concrets dans les processus. La conformité vérifie le respect des obligations applicables, tandis que l’audit interne évalue de manière indépendante l’efficacité du dispositif. Ces fonctions doivent coopérer sans être confondues.
La gouvernance repose souvent sur les trois lignes de défense : les directions opérationnelles, qui gèrent les risques au quotidien ; les fonctions risques, conformité et contrôle interne, qui définissent le cadre et accompagnent les métiers ; puis l’audit interne, qui évalue de façon indépendante la qualité de l’ensemble. Un cabinet peut clarifier ces responsabilités et limiter les zones de recouvrement comme les angles morts.
Partir d’une cartographie qui aide vraiment à décider
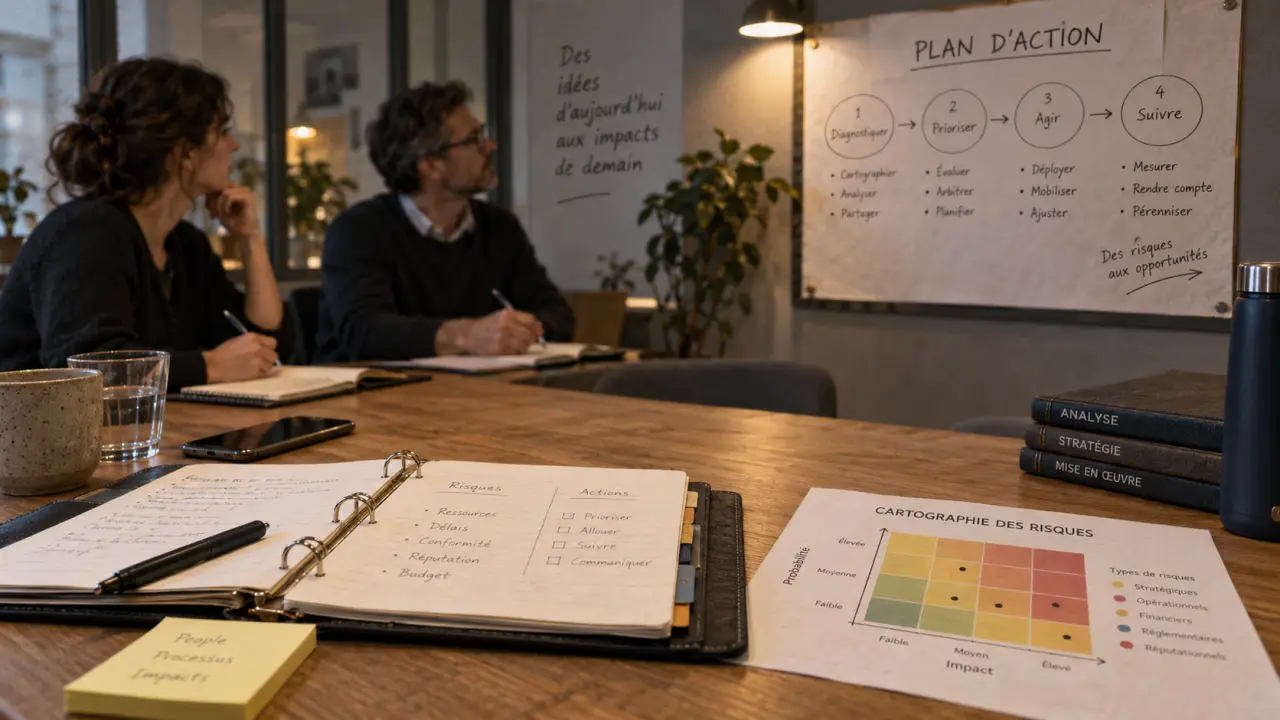
Une cartographie des risques utile ne se limite pas à recenser des menaces. Elle distingue les risques inhérents, évalués avant les contrôles, des risques résiduels, mesurés après prise en compte des dispositifs existants. L’analyse combine généralement la probabilité, l’impact, la vulnérabilité, les dépendances et la capacité de détection.
Faire émerger les priorités avec les bons interlocuteurs
Les entretiens et ateliers doivent réunir les responsables de processus, la finance, la DSI, les fonctions juridiques et conformité, les équipes de sécurité ainsi que les dirigeants concernés. Ce travail fait apparaître les interdépendances : une indisponibilité informatique peut bloquer la facturation, un fournisseur critique peut fragiliser la production, et une donnée peu fiable peut dégrader une décision de crédit ou un reporting réglementaire.
Les risques ne naissent pas toujours d’une crise visible. Un écart mineur, comme une validation manuelle répétée, un accès conservé après un départ ou un fichier local devenu indispensable, peut révéler une vulnérabilité systémique. Repérer ces signaux faibles dans les routines de travail permet de traiter une cause avant qu’elle ne provoque un incident coûteux. Les observations de terrain complètent ainsi les entretiens menés avec la direction.
Livrables attendus et plan de maîtrise
À l’issue du diagnostic, le client doit pouvoir exploiter des livrables compréhensibles : cartographie hiérarchisée, fiches de risques, matrice de criticité, définition de l’appétence aux risques, registre des actions et tableau de bord de suivi. Pour chaque priorité, un plan de maîtrise précise le propriétaire de l’action, l’échéance, les moyens nécessaires, l’indicateur de résultat et le risque résiduel visé.
- Les risques critiques appellent des décisions rapides, un sponsor identifié et un suivi en comité.
- Les risques importants nécessitent des contrôles renforcés ou une remédiation planifiée.
- Les risques acceptés doivent rester documentés et faire l’objet d’une réévaluation.
Renforcer les contrôles, la continuité et la conformité sans alourdir les métiers
Un dispositif de contrôle interne efficace reste proportionné. Il protège les activités sensibles sans multiplier les validations inutiles. Le cabinet analyse les procédures, les flux, la séparation des fonctions, les habilitations et les contrôles clés. Il peut ensuite formaliser un référentiel de contrôle, des workflows, des logigrammes et des modalités de preuve adaptées aux équipes.
| Besoin prioritaire | Intervention possible | Résultat attendu |
|---|---|---|
| Faiblesses de processus | Diagnostic et tests de contrôles | Plan de remédiation priorisé |
| Pression réglementaire | Analyse d’écart et feuille de route | Conformité pilotée et documentée |
| Risque d’interruption | BIA, PCA et PRA | Reprise organisée des activités critiques |
| Données dispersées | Indicateurs, qualité des données et data analytics | Décisions plus fiables et traçables |
PCA et PRA : préparer la continuité avant l’incident
Le BIA, ou analyse d’impact métier, identifie les activités critiques, les délais d’interruption tolérables, les ressources indispensables et les dépendances internes ou externes. Sur cette base, le plan de continuité d’activité (PCA) organise le maintien des activités essentielles. Le plan de reprise d’activité (PRA) prévoit leur remise en service après une interruption, notamment informatique.
La valeur de ces documents dépend de leur appropriation par les équipes. Des scénarios réalistes, des annuaires actualisés, des procédures accessibles et des exercices réguliers sont plus utiles qu’un plan exhaustif jamais testé. Le cabinet peut animer les simulations, analyser les écarts observés et mettre à jour les dispositifs avec les responsables concernés.
Comparer les cabinets sur leur capacité d’exécution
Le bon prestataire n’est pas forcément celui qui propose le catalogue le plus large. Il doit comprendre votre secteur, votre niveau de maturité et vos contraintes de gouvernance. Une PME peut rechercher un socle de contrôle pragmatique ; une ETI, une structuration progressive de son ERM ; un groupe ou une organisation réglementée, une expertise ciblée en audit, conformité, cybersécurité ou résilience numérique.
Les critères à vérifier avant de s’engager
- Expertise ciblée : cartographie, audit interne, contrôle interne, DORA, NIS 2, CSRD, RGPD ou risques cyber selon vos enjeux.
- Expérience sectorielle : capacité à comprendre les flux, les obligations et les risques propres à votre activité.
- Méthode et livrables : exemples anonymisés de matrices, référentiels, plans d’action et tableaux de bord.
- Équipe mobilisée : séniorité, disponibilité, compétences métiers, réglementaires, data et technologiques.
- Transfert de compétences : formation des équipes et autonomie à la fin de la mission.
Lors d’un premier échange, exposez vos objectifs, les incidents ou transformations en cours, les obligations concernées et les livrables attendus. Demandez un cadrage précis : périmètre, interlocuteurs à mobiliser, étapes, instances de pilotage, hypothèses et modalités de restitution. Cette transparence permet de comparer les propositions sur leur capacité à produire des résultats actionnables, plutôt que sur la seule promesse de réduire le risque.

- Cabinet de conseil en gestion des risques : transformer la cartographie en décisions utiles - 3 octobre 2026
- Le portfolio aide-soignant rend la progression visible lorsqu’il est rempli au fil du stage - 2 octobre 2026
- Concours aide-soignant 2026 : un dossier incomplet peut vous faire manquer la rentrée - 1 octobre 2026
Articles qui pourraient vous intéresser :
 Anatomie du ventre féminin : 9 organes vitaux et mécanismes de protection
 Hypnose Ericksonienne : les vrais risques, les faux souvenirs et les précautions utiles
 Logiciel de gestion de congés open source : gratuité réelle ou coût caché ?
 Délai d’obtention du SIRET auto-entrepreneur : quand s’inquiéter d’un dossier bloqué ?